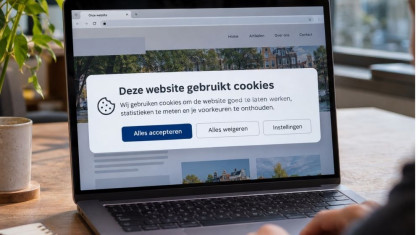
Op bijna elke website worden persoonsgegevens gevraagd. Maar wat gebeurt er vervolgens mee? De Onderzoeksraad voor Veiligheid is op 15 oktober 2026 een onderzoek gestart naar de veiligheidsrisico’s van datalekken. Een goede aanleiding om jezelf een andere vraag te stellen: waarom bewaren we eigenlijk zoveel gegevens?
De afgelopen jaren hebben verschillende grote datalekken laten zien hoe kwetsbaar persoonsgegevens kunnen zijn. Namen, adressen, telefoonnummers en andere persoonlijke informatie kwamen soms in verkeerde handen terecht.
Voor de Onderzoeksraad voor Veiligheid is dat reden om verder te kijken dan individuele incidenten. De Raad onderzoekt niet alleen de risico’s van datalekken voor burgers, maar ook hoe het hele systeem van opslag en beveiliging van persoonsgegevens functioneert.
Want als consument, klant of lid van een vereniging ontkom je er bijna niet aan: overal moet je persoonlijke informatie afgeven. Wat er daarna mee gebeurt, heb je vaak nauwelijks in de hand. En precies daar ligt ook een belangrijke verantwoordelijkheid voor organisaties.
Heb je die gegevens eigenlijk wel nodig?
Stel, iemand schrijft zich in voor een nieuwsbrief. Dan heb je een e-mailadres nodig. Maar waarom zou je ook een geboortedatum, telefoonnummer of woonadres vragen? Of denk aan een vereniging die bij de inschrijving allerlei persoonlijke gegevens verzamelt. Misschien waren die ooit handig, maar worden ze inmiddels helemaal niet meer gebruikt. Het lijkt onschuldig. Toch geldt bij persoonsgegevens een belangrijk uitgangspunt uit de AVG: verzamel niet meer dan je daadwerkelijk nodig hebt.
Dat heet dataminimalisatie. Het betekent dat je bij ieder gegeven moet kunnen uitleggen waarom je het verzamelt en waarvoor je het gebruikt.
Meer gegevens betekent ook meer risico
Veel organisaties bewaren gegevens voor de zekerheid, je weet nooit wanneer je ze nog eens nodig hebt. Maar dit kan juist risico’s opleveren. Want hoe meer persoonsgegevens je verzamelt en bewaart, hoe groter de hoeveelheid informatie die bij een datalek verloren kan gaan.
Een oud klantenbestand, aanmeldingen voor evenementen van jaren geleden of kopieën van documenten die niet meer nodig zijn: ze kunnen allemaal onnodige risico’s met zich meebrengen. En vergeet niet dat je ook verantwoordelijk blijft voor persoonsgegevens die je niet dagelijks gebruikt.
Wat je niet verzamelt of niet meer bewaart, kan ook niet bij jou uitlekken.
Waar gaat het in de praktijk vaak mis?
Je hoeft niet ver te zoeken om voorbeelden te vinden.
1. Contactformulieren die te veel vragen
Voor een eenvoudige informatieaanvraag heb je meestal geen volledig adres of geboortedatum nodig. Toch staan zulke velden regelmatig standaard in een formulier.
2. Oude klanten- en ledenbestanden
Organisaties bewaren soms jarenlang gegevens van mensen met wie ze geen contact meer hebben. Terwijl er niet altijd een goede reden is om die informatie te behouden.
3. Inschrijvingen voor evenementen
Voor een bijeenkomst worden namen, telefoonnummers en soms zelfs persoonlijke voorkeuren verzameld. Na afloop blijven de gegevens gewoon in het systeem staan.
4. Kopieën van identiteitsbewijzen
Een kopie van een identiteitsbewijs bevat veel gevoelige informatie. Vraag of bewaar zo’n kopie daarom alleen als daar een geldige reden voor is en het daadwerkelijk noodzakelijk of wettelijk verplicht is.
5. Gegevens in oude systemen
Denk aan een oud CRM-systeem, een spreadsheet op een gedeelde schijf of gegevens bij een voormalige softwareleverancier. Ook daar kunnen nog persoonsgegevens staan.
Doe de 10-minutencheck
Wil je weten of jouw organisatie misschien meer persoonsgegevens bewaart dan nodig? Begin dan eens met deze vijf vragen:
- Welke persoonsgegevens verzamelen we? Kijk naar contactformulieren, klantenbestanden, personeelsgegevens en andere administraties.
- Waarom hebben we die gegevens nodig? Kun je voor ieder gegeven een duidelijk doel noemen?
- Kunnen we hetzelfde bereiken met minder informatie? Misschien is een e-mailadres voldoende en hoeft een telefoonnummer helemaal niet.
- Hoe lang bewaren we de gegevens? Zijn er afspraken over bewaartermijnen en worden oude gegevens ook daadwerkelijk verwijderd?
- Waar staan de gegevens allemaal opgeslagen? Vergeet oude systemen, gedeelde mappen, mailboxen en externe leveranciers niet.
Je hoeft niet meteen je hele administratie door te spitten. Begin bijvoorbeeld met één formulier of één klantenbestand. Vaak ontdek je dan al mogelijkheden om het eenvoudiger en veiliger te maken.
Niet alles hoeft weg
Dataminimalisatie betekent niet dat je zo weinig mogelijk gegevens moet bewaren, ongeacht de situatie. Sommige gegevens heb je nu eenmaal nodig om je werk te kunnen doen. En voor bepaalde gegevens gelden wettelijke bewaartermijnen, bijvoorbeeld vanuit de belastingwetgeving. Het gaat erom dat je bewust kiest welke gegevens je verzamelt, waarom je ze nodig hebt en hoe lang je ze bewaart.
Minder gegevens, minder zorgen
Het onderzoek van de Onderzoeksraad voor Veiligheid laat zien hoe belangrijk het is om serieus na te denken over de persoonsgegevens die we met elkaar verzamelen en opslaan. Je kunt nog zoveel investeren in beveiliging, maar de eenvoudigste manier om bepaalde privacyrisico’s te voorkomen is soms verrassend simpel: verzamel die gegevens gewoon niet. Met een actueel verwerkingsregister en duidelijke bewaartermijnen houd je overzicht. In AVG-support.nl kun je stap voor stap vastleggen welke persoonsgegevens je organisatie verwerkt en welke afspraken daarvoor gelden.
Probeer AVG-support.nl 30 dagen gratis
Wil je eenvoudig voldoen aan de AVG regels? AVG-support.nl helpt je te doen wat nodig is.
- toets je organisatie en neem noodzakelijke maatregelen
- maak gebruik van alle juridische documenten
- behaal het AVG OK-vignet en laat zien dat je privacy serieus neemt
Ontdek zelf hoe het werkt. Maak een gratis proefaccount aan.