Minder papierwerk, minder cookiebanners en meer tijd om een datalek te melden. Het klinkt bijna te mooi om waar te zijn, maar Europa werkt serieus aan eenvoudigere privacyregels. Op 21 oktober 2026 werd daarin een belangrijke stap gezet. Wat gaat er veranderen voor jouw organisatie?
Sinds de invoering van de AVG in 2018 hebben veel ondernemers en organisaties er best wel mee geworsteld. Verwerkingsregisters, privacyverklaringen, verwerkersovereenkomsten, datalekprocedures… Het is soms lastig om precies te weten wat je nu écht moet regelen.
Dat probleem wordt inmiddels ook in Brussel erkend. Europa wil de digitale wetgeving overzichtelijker maken en de administratieve lasten voor organisaties verminderen.
Op 21 oktober 2026 bereikten de EU-lidstaten overeenstemming over hun gezamenlijke standpunt. Dat betekent nog niet dat de nieuwe regels al gelden, maar het brengt de vereenvoudiging wel een stap dichterbij.
Europa wil minder regels en rompslomp
Wat gaat er mogelijk veranderen?
De voorstellen maken deel uit van de zogeheten Digital Omnibus, een Europees pakket om digitale regels eenvoudiger en beter op elkaar afgestemd te maken. Voor kleinere organisaties zijn vooral deze vier veranderingen interessant:
1. Minder ingewikkelde AVG-administratie
Europa wil dat organisaties minder tijd kwijt zijn aan ingewikkelde procedures en onnodige administratieve lasten. Er wordt gekeken naar eenvoudigere informatieverplichtingen in situaties met weinig privacyrisico. Ook moeten er modellen komen waarmee organisaties makkelijker aan hun verplichtingen kunnen voldoen.
Wat betekent dit voor jou? Mogelijk wordt het in de toekomst eenvoudiger om bepaalde AVG-documenten op te stellen en bij te houden. Maar een goede administratie van je persoonsgegevens blijft noodzakelijk.
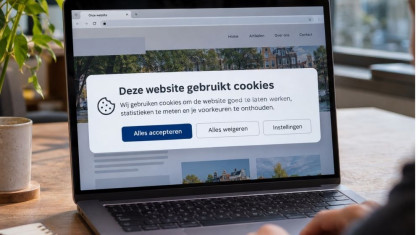
2. Minder cookiebanners op websites
Iedereen kent het: je bezoekt een website en krijgt direct een melding over cookies. Soms moet je door meerdere schermen klikken voordat je verder kunt. Europa wil duidelijker vastleggen wanneer cookies zonder toestemming gebruikt mogen worden. Denk aan noodzakelijke cookies, bepaalde vormen van bezoekersmeting en cookies die helpen een website veilig te houden.
Wat betekent dit voor jou? Heb je een website, dan hoef je mogelijk in minder situaties toestemming te vragen. Maar voor bijvoorbeeld advertentie- en trackingcookies blijft toestemming in veel gevallen nodig.
3. Mogelijk 96 uur om een datalek te melden
Op dit moment moet je een meldplichtig datalek in principe binnen 72 uur na ontdekking melden bij de Autoriteit Persoonsgegevens. Het Europese voorstel is om die termijn te verlengen naar 96 uur. Ook wordt voorgesteld om de meldplicht bij de toezichthouder meer te richten op datalekken met een hoog risico. Zo heb je als organisatie meer ruimte om te onderzoeken wat er precies is gebeurd.
Wat betekent dit voor jou? Mogelijk krijg je meer tijd en hoef je minder incidenten te melden. Maar ieder datalek moet je nog steeds serieus beoordelen en waar nodig registreren. En zolang de regels niet zijn gewijzigd, blijft de huidige termijn van 72 uur gelden.
4. Eenvoudiger melden van cyberincidenten
Organisaties kunnen met verschillende meldplichten te maken krijgen. Een datalek valt onder de AVG, terwijl bij een cyberincident ook andere Europese regels een rol spelen. Europa wil die meldprocedures beter op elkaar afstemmen. In het voorstel van de Raad krijgt iedere lidstaat een nationaal meldpunt voor verschillende soorten incidentmeldingen.
Wat betekent dit voor jou? Vooral organisaties die onder meerdere digitale wetten vallen, kunnen hiervan profiteren. Zij hoeven straks mogelijk minder verschillende procedures te doorlopen.
Betekent dit dat je minder aan privacy hoeft te doen?
Nee, en dat is misschien wel de belangrijkste boodschap. De voorgestelde wijzigingen zijn bedoeld om het naleven van de regels eenvoudiger te maken, niet om zorgvuldig omgaan met persoonsgegevens overbodig te maken. Sterker nog: Europese privacytoezichthouders hebben al gewaarschuwd dat sommige versoepelingen niet ten koste mogen gaan van de bescherming van burgers.
En dat is begrijpelijk. Of je nu een grote onderneming hebt, een kleine stichting bestuurt of een vereniging runt: mensen moeten erop kunnen vertrouwen dat hun persoonsgegevens veilig zijn.
Wanneer gaan de nieuwe regels in?
Dat is nog niet bekend. De Raad van de Europese Unie heeft op 21 oktober jl. zijn standpunt vastgesteld. De volgende stap is dat de Raad en het Europees Parlement onderhandelen over de definitieve wetgeving, zodra het Parlement zijn eigen positie heeft bepaald. Totdat eventuele wijzigingen officieel van kracht worden, blijven de huidige AVG-verplichtingen gewoon gelden.
Wat kun je nu alvast doen?
Je hoeft niet op Brussel te wachten om privacy eenvoudiger te organiseren. Sterker nog, juist nu is het verstandig om eens kritisch naar je eigen AVG-administratie te kijken. Stel jezelf bijvoorbeeld deze vragen:
- Weet je precies welke persoonsgegevens je organisatie verzamelt en waarom?
- Zijn je privacyverklaring en verwerkersovereenkomsten nog actueel?
- Weet je wat je moet doen als persoonsgegevens verloren gaan of bij de verkeerde persoon terechtkomen?
- Heb je duidelijk vastgelegd wie binnen je organisatie verantwoordelijk is voor privacy?
Kun je deze vragen beantwoorden? Dan ben je al een heel eind.
De AVG wordt misschien eenvoudiger, maar privacy blijft jouw verantwoordelijkheid.
Wil je weten hoe jouw organisatie ervoor staat? Met AVG-support.nl breng je stap voor stap je privacyzaken op orde en houd je ze eenvoudig bij.
Probeer AVG-support.nl 30 dagen gratis
Wil je eenvoudig voldoen aan de AVG regels? AVG-support.nl helpt je te doen wat nodig is.
- toets je organisatie en neem noodzakelijke maatregelen
- maak gebruik van alle juridische documenten
- behaal het AVG OK-vignet en laat zien dat je privacy serieus neemt
Ontdek zelf hoe het werkt. Maak een gratis proefaccount aan.